사이트 내부검색 스팸 악용, 구글이 해킹 사이트로 보는 이유
스패머가 홈페이지 내부검색 기능을 악용해 스팸 URL을 대량 생성하면, 구글이 사이트를 해킹된 사이트로 분류할 수 있습니다. 원인과 막는 법을 정리했습니다.
홈페이지에 달아 둔 자체 검색창이 스팸에 악용될 수 있다는 사실을 아는 운영자는 많지 않다. 스패머가 이 검색창에 이상한 검색어를 대량으로 던져 스팸성 결과 페이지를 만들고, 그 페이지가 구글에 그대로 색인되면 구글은 사이트 주인이 아닌 제3자가 몰래 심은 콘텐츠로 보고 "해킹된 사이트"로 분류할 수 있다. 실제로 보안이 뚫린 게 아니어도 이런 판정이 나올 수 있다는 점이 핵심이다.
이 문제는 구글 검색 관계팀의 존 뮬러와 마틴 스플리트가 자사 공식 팟캐스트 "Search Off the Record"에서 직접 설명하며 다시 주목받았다. 완전히 새로운 이슈는 아니고, 구글이 2007년부터 안내해 온 오래된 위험을 다시 짚어 준 것에 가깝다. 지금부터 원리와 대응법을 정리한다.
내부검색이 왜 스팸에 악용될까?
검색창에 입력한 검색어가 그대로 URL이 되기 때문이다. 예를 들어 내도메인.com/?s=검색어 형태로 결과 페이지가 만들어지는 구조라면, 봇이 이 검색어 자리에 도박·불법 의약품·짝퉁 상품 같은 스팸 단어를 수천 개씩 자동으로 밀어 넣을 수 있다.
이렇게 만들어진 검색결과 페이지가 크롤링과 색인을 막아 두지 않은 상태라면, 구글 봇이 그대로 방문해 페이지 하나하나를 수집해 버린다. 방문자가 검색창에 실제로 쳐서 만든 페이지가 아니라, 봇이 자동으로 만든 페이지 수천 개가 내 도메인 아래 쌓이는 셈이다.
검색창 하나가 관리 소홀 속에서 스팸 URL을 찍어 내는 자동 생산 라인이 될 수 있다.
왜 구글은 이걸 "해킹된 사이트"로 볼까?
사이트 주인이 직접 올리지 않은 콘텐츠가 대량으로 나타났기 때문이다. 뮬러는 팟캐스트에서 "이런 일이 발생하면 우리는 이를 해킹으로 표시할 수도 있다. 그래서 서치 콘솔에서 해킹으로 표시된 걸 보게 될 수도 있다"고 직접 밝혔다.
실제 서버가 뚫리지 않았더라도, 구글 입장에서는 정상적인 사업자라면 만들지 않았을 스팸성 페이지가 대량 색인된 상황을 곧이곧대로 판단할 방법이 없다. 그래서 구글은 이런 패턴을 자사의 "해킹된 콘텐츠" 스팸 정책 안의 콘텐츠 삽입(page injection) 유형과 같은 선상에서 취급한다. 실제 보안 해킹이든, 검색창 악용이든 결과물이 같기 때문이다.
내 사이트가 이미 겪고 있는지 어떻게 확인할까?
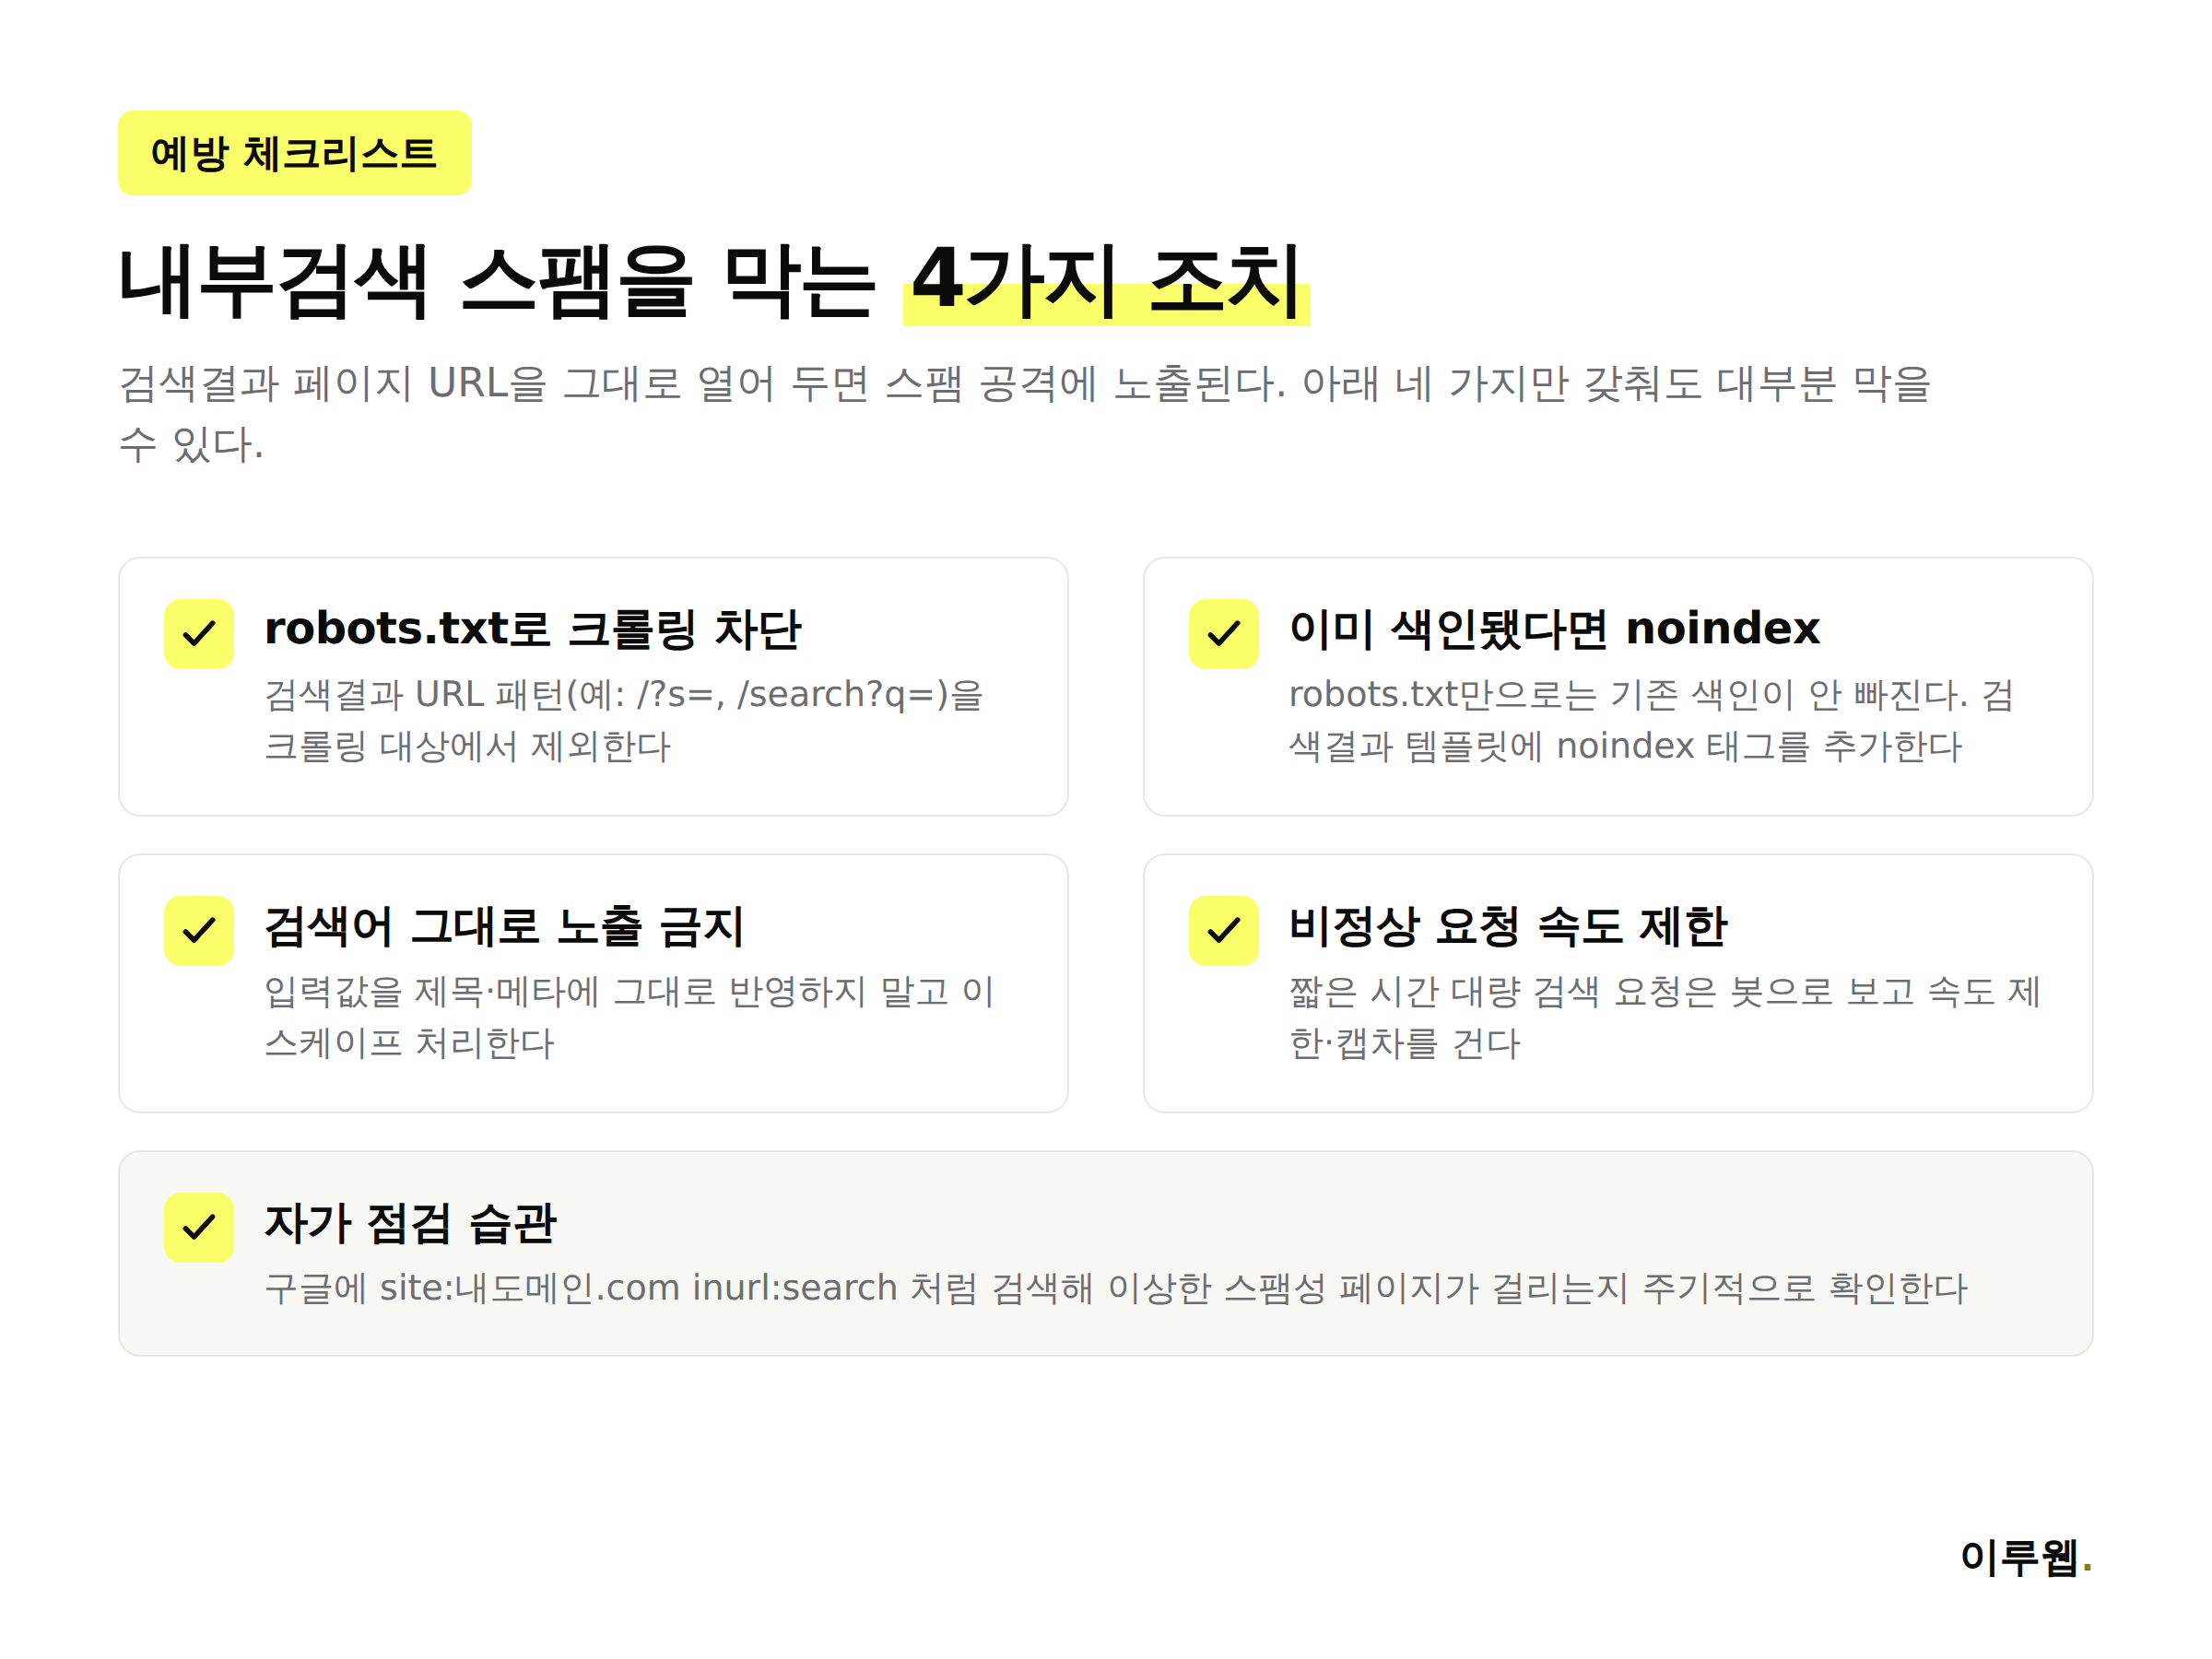
가장 빠른 방법은 구글에서 site:내도메인.com inurl:검색처럼 검색해 보는 것이다. 낯선 외국어나 도박·의약품 관련 단어가 붙은 페이지가 결과에 뜬다면 이미 악용되고 있다는 신호다.
서치 콘솔의 보안 및 수동 조치 메뉴에 해킹 관련 경고가 떠 있는지도 함께 확인한다. 다만 실제로는 서버 침해가 아니므로, 뒤에서 설명할 조치만 해도 대부분 해결되는 가벼운 문제인 경우가 많다. 과도하게 겁먹고 사이트 전체를 재구축할 필요는 없다.
어떻게 막아야 할까?
가장 근본적인 대응은 검색결과 페이지를 애초에 크롤링·색인 대상에서 빼는 것이다.
- robots.txt에 검색결과 URL 패턴(
/?s=,/search등)을 차단 규칙으로 추가한다. robots.txt 작성법은 robots.txt란 무엇인가에서 자세히 다뤘다. - 이미 색인된 페이지가 있다면 robots.txt 차단만으로는 빠지지 않으므로, 검색결과 템플릿 자체에
noindex태그를 넣는다. - 사용자가 입력한 검색어를 제목이나 메타 설명에 그대로 반영하지 말고 이스케이프 처리해, 스팸 문구가 페이지 제목으로 노출되지 않게 한다.
- 짧은 시간에 검색 요청이 비정상적으로 몰리면 봇으로 간주해 속도 제한이나 캡차를 적용한다.
이런 조치는 단순히 스팸 페이지를 막는 데서 끝나지 않는다. 불필요한 페이지가 줄어들면 구글이 진짜 중요한 페이지를 더 자주, 더 깊이 크롤링하게 된다는 부수 효과도 있다. 해킹이 실제 보안 사고로 이어졌을 때 SEO에 미치는 더 넓은 영향은 웹사이트 해킹과 SEO 영향 가이드에서 다룬다.
내부검색을 전환율을 높이는 기능으로 다루는 관점은 홈페이지 검색창 전환율 가이드에 정리해 두었다. 오늘 다룬 내용은 그 반대편, 즉 편의 기능이 보안·스팸 구멍이 되지 않도록 지키는 이야기다.
검색창은 손님을 위한 기능이지 봇을 위한 통로가 아니다. 기본 차단 설정만 해 둬도 대부분 예방된다.
내부검색 구조나 사이트 전체의 스팸 노출 위험을 직접 점검받고 싶으시다면 이루웹에 문의해 주시기 바랍니다. 홈페이지 제작 단계부터 검색결과 페이지 차단·noindex 설정을 함께 반영해 드리고 있으며, 이미 운영 중인 사이트도 무료 상담을 통해 현재 색인 상태를 점검해 드리겠습니다.
함께 보면 좋은 글
전체 보기GA4 전환·이벤트 추적 설정 실전 가이드
문의폼 제출, 전화 클릭 같은 진짜 전환 행동을 GA4에서 놓치지 않고 잡는 법을 태그 없이·GTM으로 나눠 예시와 함께 정리했습니다.
22분 분량코어 웹 바이탈 INP, 2026년 진짜 달라진 3가지
INP 임계값 200·500밀리초는 그대로입니다. 사파리 지원, 하락 추세, CrUX 대시보드 폐지까지 실제 변화만 정리했습니다.
25분 분량로컬 검색 전화·클릭 대신 길찾기 급증, 대응법
전화 문의·웹사이트 클릭은 줄고 길찾기 요청만 늘어난 2026년 로컬 검색 데이터와 대응 체크리스트를 정리했습니다.
24분 분량구글 비즈니스 프로필 게시물 조회수, 3년 만에 부활
2023년 초 사라졌던 구글 비즈니스 프로필 게시물 조회수가 2026년 9월 공식 부활했습니다. 확인 위치와 사진·동영상 조회수와의 차이를 정리했습니다.
5분 분량